Cumplimiento NIS2

El cumplimiento de NIS2 exige evidencias claras, procesos maduros y un buen endurecimiento técnico. Fortytwo Security le acompaña en cada paso: desde detectar carencias hasta implementar los controles necesarios y preparar las auditorías.

¿Quiere saber en qué punto está su organización?

¿Qué es la Directiva NIS2?

NIS2 es la directiva europea de ciberseguridad que introduce requisitos más estrictos y exigibles en materia de resiliencia digital, gestión de riesgos y respuesta a incidentes. Sustituye a la Directiva NIS de 2016 y eleva considerablemente el nivel exigido a las organizaciones de sectores esenciales e importantes en la UE.

NIS2 va mucho más allá de los controles técnicos. Exige un enfoque estructurado y transversal a toda la organización, que incluye:

  • Realizar análisis de riesgos
  • Implementar medidas de seguridad
  • Notificar incidentes con rapidez
  • Gestionar riesgos de la cadena de suministro
  • Implicar activamente a la dirección en ciberseguridad

Con NIS2, los consejeros y la alta dirección asumen una responsabilidad personal explícita. El incumplimiento puede acarrear multas elevadas, responsabilidad personal y daño reputacional, lo que convierte a NIS2 en una prioridad estratégica, no solo técnica.
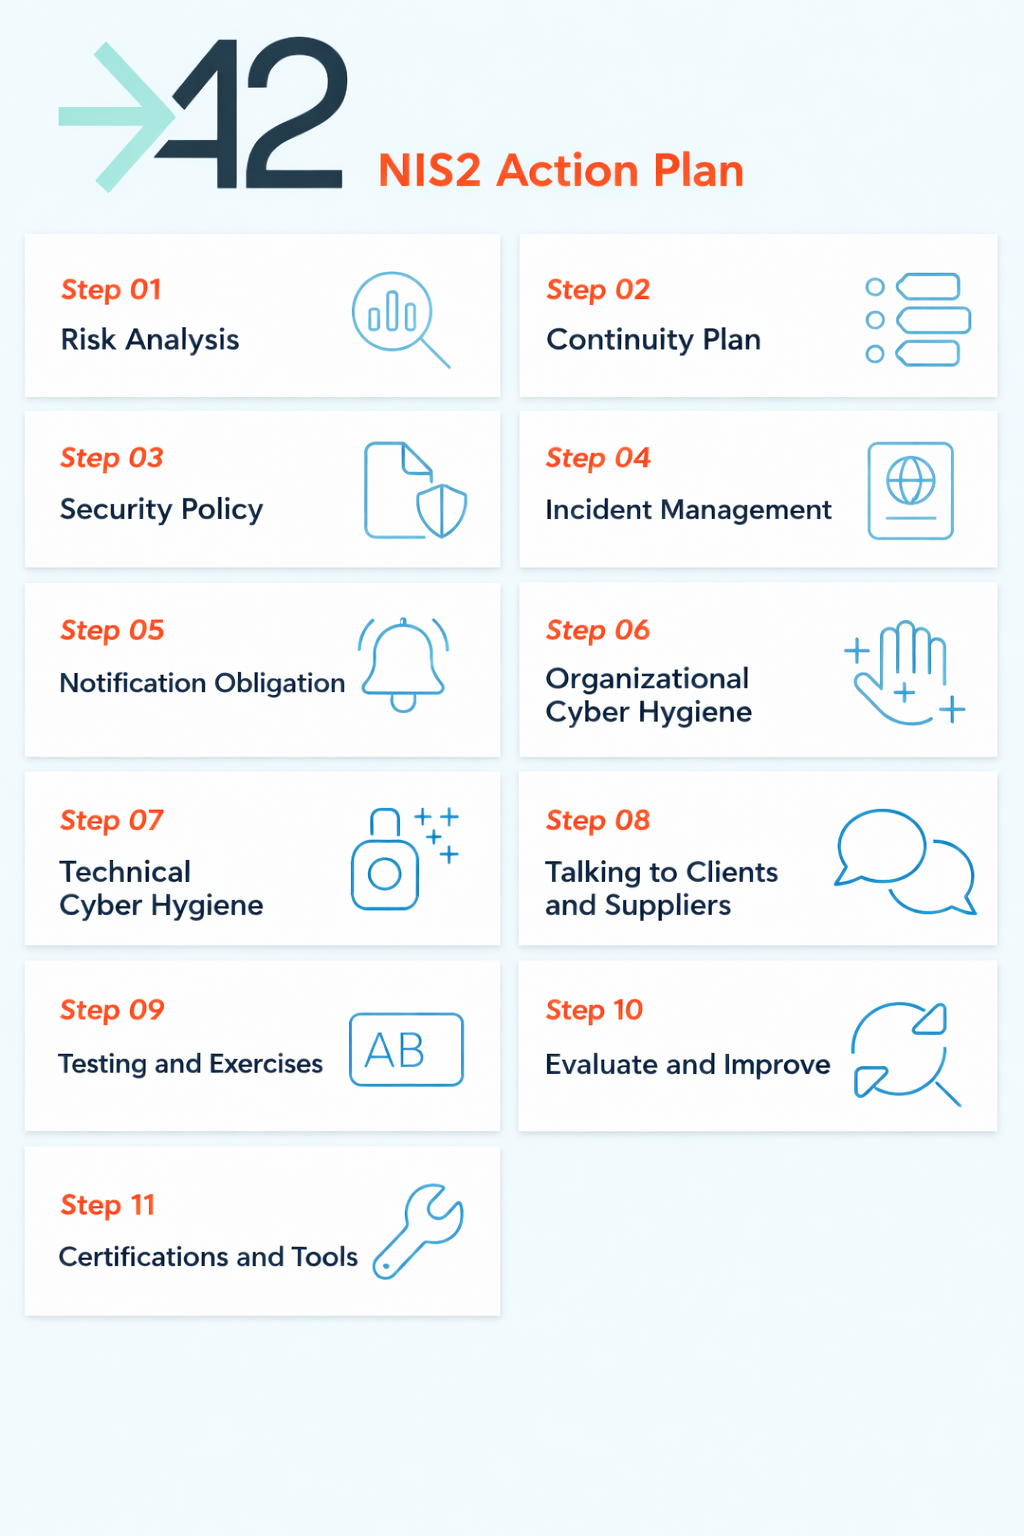
Plan de acción de cumplimiento NIS2

¿Por qué importa el cumplimiento de NIS2?

El cumplimiento de NIS2 no solo ayuda a cumplir con la ley: refuerza la continuidad del negocio y la seguridad en general.
Un programa NIS2 bien estructurado ayuda a:

  • Reducir la exposición al riesgo cibernético
  • Prevenir interrupciones operativas
  • Proteger los datos de clientes y del negocio
  • Generar confianza con clientes y socios
  • Mejorar los procesos de auditoría y cumplimiento

La ciberseguridad pasa a formar parte del negocio, no solo de TI.
Más información en nuestro blog: Por qué NIS2 lo cambia todo.

Nuestro enfoque: de la evaluación a la implementación

Fortytwo Security acompaña a las organizaciones en todo el proceso de NIS2. Combinamos una sólida experiencia técnica con un enfoque pragmático, alineado con la normativa europea y las prácticas del mercado.

Evaluación de carencias NIS2

Evaluamos la situación actual de su organización frente a los requisitos de NIS2. Recibirá:

  • Una visión clara de riesgos y carencias
  • Una lista de acciones priorizadas
  • Una hoja de ruta práctica hacia el cumplimiento

Gestión de riesgos y política de seguridad

Le ayudamos a establecer o mejorar:

  • Política de seguridad de la información
  • Procesos de gestión de riesgos
  • Evaluación de proveedores
  • Planes de continuidad del negocio
  • Gobernanza y documentación

Medidas técnicas de seguridad

Le ayudamos a implementar controles técnicos como:

  • Segmentación de red
  • Autenticación multifactor (MFA)
  • Gestión de accesos
  • Gestión de vulnerabilidades
  • Gestión de parches
  • Registro y monitorización
  • Cifrado

Respuesta a incidentes y notificación

NIS2 exige requisitos estrictos para la detección y notificación de incidentes. Le ayudamos con:

  • Establecer procesos de respuesta a incidentes
  • Procedimientos de detección y escalado
  • Preparación para la notificación obligatoria
  • Simulacros y pruebas

Concienciación y formación

El comportamiento humano sigue siendo uno de los mayores riesgos en ciberseguridad. Ofrecemos:

  • Formación en concienciación de seguridad
  • Simulaciones de phishing
  • Sesiones informativas para la dirección
  • Talleres para directivos y consejeros

Seguridad gestionada y monitorización

NIS2 exige atención continua al riesgo cibernético. Nuestros servicios gestionados ofrecen:

  • Monitorización continua
  • Escaneo de vulnerabilidades
  • Detección de amenazas
  • Seguimiento de incidentes
  • Informes periódicos

Para un control duradero y una mejora demostrable.

Servicio de cumplimiento NIS2 de Fortytwo Security

¿Por qué trabajar con Fortytwo?

Fortytwo Security le ayuda a avanzar hacia un cumplimiento NIS2 demostrable: rápido, práctico y eficaz.

01

Conocimiento especializado en NIS2

Traducimos normativa compleja en medidas claras y accionables. Nuestro equipo tiene experiencia en múltiples sectores, desde pymes hasta organizaciones de industrias críticas y reguladas.

02

De la estrategia a la ejecución

No nos limitamos a asesorar. Le acompañamos desde el análisis hasta la implementación y la gestión continua.

03

Enfoque pragmático

Hacemos que la ciberseguridad sea práctica y manejable. Sin complejidad innecesaria ni informes extensos sin seguimiento.

04

Dominio técnico y directivo

Hablamos el lenguaje de TI y el de la alta dirección.

FAQ

NIS2 se aplica a organizaciones de sectores esenciales e importantes en la UE, como energía, transporte, banca, sanidad, infraestructura digital, servicios postales y alimentación. Las organizaciones medianas y grandes de estos sectores quedan sujetas a la directiva. ¿No está seguro? Podemos ayudarle a determinarlo.

El incumplimiento puede acarrear multas de hasta 10 millones de euros o el 2 % de la facturación anual global. Los directivos y la alta dirección también pueden incurrir en responsabilidad personal. El daño reputacional y las interrupciones operativas son otros riesgos reales ante un incidente sin medidas adecuadas.

El mejor primer paso es una evaluación de carencias NIS2. Analizamos la situación actual de su organización frente a los requisitos, identificamos riesgos y carencias, y determinamos qué se necesita para cumplir. El resultado es un plan de acción concreto.

El plazo depende del tamaño de su organización y de la madurez actual de su ciberseguridad. Una evaluación de carencias suele tardar entre dos y cuatro semanas. La implementación completa puede llevar varios meses. Siempre elaboramos un plan realista adaptado a su situación.

NIS2 es una obligación legal para organizaciones de determinados sectores. ISO 27001 es una norma internacional de seguridad de la información a la que las organizaciones pueden certificarse de forma voluntaria. Ambas se solapan considerablemente: la certificación ISO 27001 es una base sólida para NIS2, pero no cubre todas las obligaciones.

Sí. NIS2 introduce una responsabilidad explícita a nivel de consejo. Los directivos deben implicarse activamente en la política de ciberseguridad y pueden ser responsables personalmente en casos de negligencia demostrable. Esto convierte a NIS2 en una responsabilidad del consejo, no solo de TI.