NIS2 Compliance

De NIS2-richtlijn verplicht organisaties in essentiële en belangrijke sectoren om hun cybersecurity aantoonbaar op orde te hebben. Voor veel Nederlandse organisaties is NIS2 daarom geen toekomstplan meer, maar een directe verantwoordelijkheid.

Fortytwo Security helpt organisaties in Nederland bij het realiseren van NIS2 compliance, van eerste nulmeting tot implementatie en doorlopende ondersteuning. Praktisch, technisch sterk en afgestemd op uw organisatie.

Weten waar uw organisatie staat?

Neem contact op
Download whitepaper

Wat is de NIS2-richtlijn?

NIS2 (Network and Information Security Directive 2) is de Europese cybersecurityrichtlijn die strengere eisen stelt aan digitale weerbaarheid, risicobeheer en incidentrespons. De richtlijn vervangt de oorspronkelijke NIS-richtlijn uit 2016.

NIS2 geldt voor organisaties die actief zijn in essentiële of belangrijke sectoren binnen de Europese Unie.

NIS2 vraagt meer dan alleen technische beveiliging. Organisaties moeten structureel werken aan cyberweerbaarheid, governance en risicobeheer. Dat betekent onder andere:


- Risicoanalyses uitvoeren

- Beveiligingsmaatregelen implementeren

- Incidenten snel melden

- Leveranciersrisico’s beheersen

- Management actief betrekken bij cybersecurity

Bestuurders en directie krijgen daarbij een duidelijke verantwoordelijkheid. Niet voldoen aan de richtlijn kan leiden tot hoge boetes, aansprakelijkheid en reputatieschade.

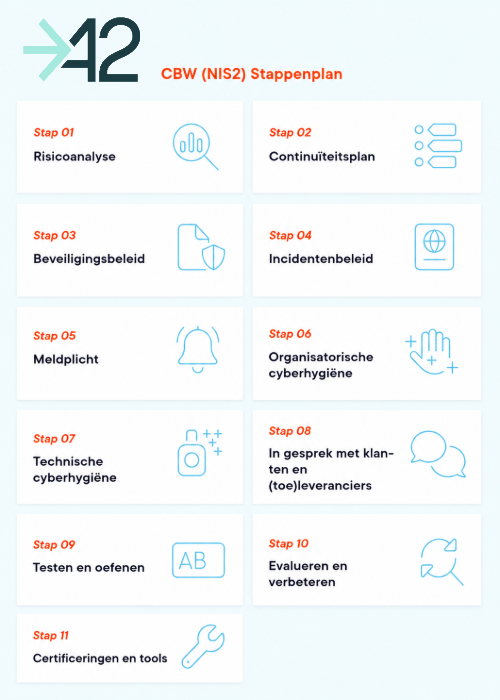
NIS2 compliance action plan

Waarom is NIS2 compliance van belang?

NIS2 compliance helpt organisaties niet alleen te voldoen aan wetgeving, maar versterkt ook de continuïteit en veiligheid van de organisatie.
Een goed ingericht NIS2-programma helpt bij:


- Het beperken van cyberrisico's

- Het voorkomen van operationele verstoringen<

- Het beschermen van klant- en bedrijfsdata

- Het vergroten van vertrouwen bij klanten en partners

- Het verbeteren van audit- en complianceprocessen

Cybersecurity wordt daarmee een onderdeel van de bedrijfsvoering, niet alleen van IT.
Voor meer informatie, lees onze blog over Why NIS2 is a Game Changer.

Onze Aanpak: van assessment tot implementatie

Fortytwo Security begeleidt organisaties tijdens het volledige NIS2-traject. We combineren technische expertise met een pragmatische aanpak die aansluit op de Nederlandse markt en wetgeving.

NIS2 Gap Assessment

We brengen in kaart waar uw organisatie staat ten opzichte van de NIS2-vereisten. U ontvangt:

- inzicht in risico’s en tekortkomingen

- een duidelijke prioriteitenlijst

- een praktisch stappenplan richting compliance

Risicobeheer & Securitybeleid

Wij helpen bij het opzetten of verbeteren van:

- informatiebeveiligingsbeleid

- risicobeheerprocessen

- leveranciersbeoor delingen

- business continuity-plannen

- governance en documentatie

Technische beveiligingsmaatregelen

Wij ondersteunen van technische maatregelen zoals:

- netwerksegmentatie

- multi-factor authenticatie (MFA)

- toegangsbeheer

- vulnerability management

- patchmanagement

- logging & monitoring

- encryptie

Incident Response & Meldplicht

NIS2 stelt strikte eisen aan incidentdetectie en meldprocedures. Wij helpen bij:

- het opzetten van incidentenresponsprocessen

- detectie en escalatieprocedures

- voorbereiding op meldplicht

- tabletop oefeningewn en testen

Security Awareness & Training

Menselijk gedrag blijft een van de grootste risico’s binnen cybersecurity. Daarom verzorgen wij:

- security awareness trainingen

- phishing simulaties

- managementsessies

- workshops voor directie en bestuur

Managed Security & Monitoring

NIS2 vraagt om continue aandacht voor cyberrisico's. Onze managed security diensten helpen organisatie met:

- continue monitoring

- vulnerability scans

- dreigingsdetectie

- incidentenopvolging

- periodieke rapportages

Voor blijvende controle en aantoonbare verbetering.

NIS2-compliance service by fortytwo security

Waarom zou je samenwerken met Fortytwo?

Fortytwo Security helpt u snel, praktisch en doelgericht richting aantoonbare NIS2 compliance.

01

Specialistische NIS2 kennis

Wij vertalen complexe regelgeving naar duidelijke, uitvoerbare maatregelen. Ons team heeft ervaring in diverse sectoren, van MKB tot organisaties in kritieke en gereguleerde domeinen.

02

Van strategie tot uitvoering

Geen losse adviezen, maar begeleiding van analyse tot implementatie en beheer.

03

Pragmatische aanpak

We houden cybersecurity praktisch en wekbaar. Geen onnodige complexiteit of dikke rapporten zonder opvolging.

04

Technisch en bestuurlijk sterk

Wij spreken zowel de taal van IT als die van management en directie.

FAQ

NIS2 geldt voor organisaties in essentiële en belangrijke sectoren binnen de EU, zoals energie, transport, bankwezen, gezondheidszorg, digitale infrastructuur, post en levensmiddelen. Ook middelgrote en grote organisaties in deze sectoren vallen onder de richtlijn. Twijfelt u? Wij helpen u bij het bepalen of uw organisatie onder de scope valt.

Niet voldoen aan NIS2 kan leiden tot boetes tot €10 miljoen of 2% van de wereldwijde jaaromzet. Daarnaast kunnen bestuurders persoonlijk aansprakelijk worden gesteld. Ook reputatieschade en operationele verstoringen zijn reële risico's bij een cyberincident zonder adequate maatregelen.

De beste eerste stap is een NIS2 Gap Assessment. Daarin brengen we in kaart waar uw organisatie momenteel staat ten opzichte van de vereisten, welke risico's en tekortkomingen er zijn, en wat er nodig is om compliant te worden. U ontvangt een concreet stappenplan als uitkomst.

De doorlooptijd hangt af van de omvang van uw organisatie en de huidige volwassenheid van uw cybersecurity. Een gap assessment duurt doorgaans twee tot vier weken. De volledige implementatie van maatregelen kan enkele maanden in beslag nemen. Wij stellen altijd een realistisch plan op dat past bij uw situatie.

NIS2 is een wettelijke verplichting voor organisaties in specifieke sectoren. ISO 27001 is een internationale norm voor informatiebeveiliging die organisaties vrijwillig kunnen certificeren. De twee overlappen sterk: een ISO 27001-certificering biedt een goede basis voor NIS2 compliance, maar dekt niet alle verplichtingen volledig af.

Ja. NIS2 introduceert expliciete bestuurdersaansprakelijkheid. Directie en management zijn verplicht actief betrokken te zijn bij het cybersecuritybeleid en kunnen persoonlijk aansprakelijk worden gesteld bij aantoonbare nalatigheid. Dit maakt NIS2 niet alleen een IT-vraagstuk, maar ook een bestuurlijk thema.